NENROE RADAR #02 | TÉMA ČÍSLA: KYBERNETICKÁ BEZPEČNOST
Obsah čísla:
- KYBERNETICKÁ BEZPEČNOST VE VEŘEJNÝCH ZAKÁZKÁCH: JAK SPRÁVNĚ NASTAVIT BEZPEČNOSTNÍ POŽADAVKY?
- KYBERNETICKÁ BEZPEČNOST MŮŽE ODŮVODNIT PŘÍSNĚJŠÍ POŽADAVKY. NE VŠAK BEZDŮVODNĚ.
- RODNÝ LIST MĚSÍCE: FIREWALL PRO MĚSTSKÝ ÚŘAD
- CO JE NENROE
- NENROE TIP NA 30 SEKUND
- DOTAČNÍ RADAR
- PŘÍSTĚ POD RADAREM
- NEWSLETTER KE STAŽENÍ
METODICKÝ RADAR
KYBERNETICKÁ BEZPEČNOST VE VEŘEJNÝCH ZAKÁZKÁCH: JAK SPRÁVNĚ NASTAVIT BEZPEČNOSTNÍ POŽADAVKY?
Nový zákon č. 264/2025 Sb., o kybernetické bezpečnosti, přináší řadě veřejných institucí povinnost zavádět bezpečnostní opatření. Jejich realizace může vyžadovat také pořízení nových technologií nebo služeb. Jak ale určit, co organizace skutečně potřebuje, a jak tyto potřeby správně promítnout do veřejné zakázky?
NÚKIB zveřejnil v červnu 2026 ve spolupráci s ÚOHS a Asociací pro veřejné zakázky metodiku „Zadávání veřejných zakázek v oblasti ICT a kybernetické bezpečnosti“. Upozorňuje v ní, že bezpečnostní požadavky mohou legitimně omezovat hospodářskou soutěž, musí však vycházet ze skutečných potřeb zadavatele, být odůvodněné a přiměřené. Zásadní význam proto má přípravná fáze zakázky.
NEJDŘÍVE ZJISTIT, CO ORGANIZACE POTŘEBUJE
Nový zákon rozlišuje režim vyšších a nižších povinností, které se liší rozsahem požadovaných bezpečnostních opatření i způsobem jejich zavádění.
- Režim vyšších povinností (vyhláška č. 409/2025 Sb.): Organizace musí zavést řízení rizik zahrnující jejich identifikaci, hodnocení a zvládání. Výsledky analýzy rizik jsou podkladem pro výběr odpovídajících bezpečnostních opatření.
- Režim nižších povinností (vyhláška č. 410/2025 Sb.): V nižším režimu není povinné formální hodnocení rizik podle pravidel pro vyšší režim. Organizace však musí posoudit své bezpečnostní potřeby a zavádět odpovídající bezpečnostní opatření. K posouzení současného stavu a identifikaci chybějících opatření může využít rozdílovou (GAP) analýzu, která pomáhá určit potřebná opatření, jejich priority a postup zavádění.
NÚKIB k tomu nabízí praktické metodické materiály. Pro nižší režim je k dispozici Manuál pro poskytovatele regulovaných služeb a metodika věnovaná přiměřenosti bezpečnostních opatření. V říjnu 2026 zveřejnil NÚKIB také nového Průvodce řízením aktiv a rizik pro vyšší režim povinností, doplněného o stručný metodický postup a 14 příloh vzorové dokumentace.
CO ZOHLEDNIT PŘI PŘÍPRAVĚ ICT ZAKÁZKY?
Pokud analýza rizik nebo rozdílová (GAP) analýza ukáže potřebu pořízení nového bezpečnostního řešení, musí zadavatel tuto potřebu promítnout do jednoznačných a přiměřených zadávacích podmínek.
Například:
- Technické a funkční požadavky: požadované parametry a funkce řešení, výkon, kapacitu, kompatibilitu se stávající infrastrukturou, možnosti integrace a rozšiřování.
- Bezpečnostní požadavky na řešení: požadovanou úroveň zabezpečení, ochranu dat a komunikace, řízení přístupů, bezpečnost správy, zaznamenávání událostí a zajištění dostupnosti.
- Bezpečnost dodavatelského řetězce: Posouzení rizik spojených s výrobci, dodavateli a poddodavateli, původu technologií, bezpečnosti aktualizací a dostupnosti podpory. Relevantní varování NÚKIB je nutné zohlednit při posuzování rizik, samo o sobě však automaticky neznamená zákaz konkrétní technologie nebo dodavatele.
- Kvalifikační požadavky na dodavatele: odbornou způsobilost, zkušenosti s obdobnými dodávkami a implementacemi a odpovídající odborné kapacity realizačního týmu.
- Smluvní a provozní podmínky: vymezení bezpečnostních povinností a odpovědností dodavatele, ochranu informací a dodržování bezpečnostních pravidel zadavatele, podmínky zapojení poddodavatelů, řízení změn, hlášení bezpečnostních incidentů, právo na kontrolu a audit, zajištění kontinuity činností, úroveň poskytovaných služeb (SLA), sankce za porušení povinností a bezpečné ukončení smluvního vztahu.
- Životní cyklus a náklady řešení: délku garantované podpory, dostupnost bezpečnostních aktualizací, licenční podmínky, náklady na provoz a údržbu, možnosti rozvoje a celkové náklady životního cyklu.
MOHOU BEZPEČNOSTNÍ POŽADAVKY OMEZIT SOUTĚŽ?
Zadavatel může požadovat například originální zařízení, autorizovanou podporu výrobce nebo konkrétní úroveň zabezpečení. Takové podmínky mohou omezit okruh potenciálních dodavatelů, samotné omezení soutěže však ještě neznamená porušení zákona o zadávání veřejných zakázek.
Zásadní je, aby požadavky vycházely ze skutečných bezpečnostních potřeb zadavatele a zohledňovaly identifikovaná rizika. Zadavatel musí být schopen jejich stanovení věcně odůvodnit, doložit a prokázat, že jsou přiměřené sledovanému cíli. Pouhý odkaz na kybernetickou bezpečnost nebo nový zákon nestačí.
CO SI Z TOHO ODNÉST
Při pořizování ICT technologií a bezpečnostních nástrojů je důležité vycházet ze skutečných bezpečnostních potřeb organizace. Analýza rizik nebo rozdílová (GAP) analýza pomáhá určit potřebná bezpečnostní opatření, která se následně promítají do technických požadavků, smluvních podmínek a požadavků na dodavatele. Ty musí být vždy odůvodněné a přiměřené předmětu veřejné zakázky. NENROE může na základě těchto vstupů pomoci připravit první strukturovaný návrh veřejné zakázky, který následně vyžaduje odborné posouzení.
- PROHLÉDNOUT METODIKU NÚKIB K ICT ZAKÁZKÁM
- PROHLÉDNOUT METODICKÉ MATERIÁLY PRO NIŽŠÍ REŽIM
- PROHLÉDNOUT PRŮVODCE ŘÍZENÍM AKTIV A RIZIK PRO VYŠŠÍ REŽIM
ÚOHS RADAR
KYBERNETICKÁ BEZPEČNOST MŮŽE ODŮVODNIT PŘÍSNĚJŠÍ POŽADAVKY. NE VŠAK BEZDŮVODNĚ.
Může zadavatel požadovat výhradně nová a originální zařízení, autorizovaného partnera výrobce a dlouhodobou servisní podporu? Právě touto otázkou se zabýval Úřad pro ochranu hospodářské soutěže při přezkumu veřejné zakázky Českého statistického úřadu (ČSÚ) na dodávku páteřních přepínačů.
ČSÚ v zadávacích podmínkách požadoval nová a originální zařízení určená pro evropský trh, autorizované partnerství s výrobcem a nejméně sedmiletou podporu výrobce nebo autorizovaného servisního partnera. Společnost Microshop, s.r.o., tyto podmínky napadla s argumentem, že nepřiměřeně omezují hospodářskou soutěž a zvýhodňují dodavatele využívající autorizované distribuční kanály.
Předseda ÚOHS zamítl rozklad navrhovatele a potvrdil prvostupňové rozhodnutí ÚOHS. Určité omezení hospodářské soutěže může být přípustné, pokud vychází z objektivních bezpečnostních a provozních potřeb zadavatele a je přiměřené.
CO BYLO PRO ROZHODNUTÍ PODSTATNÉ?
- Nová a originální zařízení: Požadavek směřoval k omezení rizika předchozí manipulace se zařízením a k zajištění jeho důvěryhodného původu.
- Autorizované partnerství: Mělo zajistit odpovídající vazbu na výrobce, přístup k technickým informacím, náhradním dílům a odborné podpoře. Partnerství mohl splňovat také poddodavatel.
- Sedmiletá autorizovaná podpora: Zajišťovala dlouhodobou servisní podporu zařízení po dobu jejich předpokládaného provozu.
- Přiměřenost omezení: Zadavatel neomezil dodávku na konkrétního výrobce. Požadavky byly stanoveny tak, aby umožňovaly účast dodavatelů různých relevantních výrobců prostřednictvím jejich autorizovaných distribučních sítí.
Důležitý je také závěr k autorizovanému partnerství. ÚOHS rozlišil mezi jeho stanovením jako technické kvalifikace a jako obchodní či jiné smluvní podmínky vztahující se k předmětu zakázky. V posuzovaném případě bylo partnerství stanoveno jako smluvní podmínka, jejíž splnění vybraný dodavatel prokazoval před podpisem smlouvy podle § 104 zákona o zadávání veřejných zakázek.
Rozhodnutí tak potvrzuje, že bezpečnost dodavatelského řetězce může být legitimním důvodem pro stanovení přísnějších zadávacích podmínek. Musí však existovat konkrétní a obhajitelná souvislost mezi požadavkem a bezpečnostními potřebami zadavatele.
CO SI Z TOHO ODNÉST
Kybernetická bezpečnost není univerzálním důvodem pro omezení hospodářské soutěže. Pokud však zadavatel dokáže konkrétní požadavky odůvodnit charakterem pořizovaného řešení, bezpečnostními riziky a provozními potřebami, může být určité omezení soutěže přípustné. Rozhodující je přiměřenost požadavků a jejich skutečná vazba na předmět veřejné zakázky.
Zdroj: Úřad pro ochranu hospodářské soutěže, rozhodnutí předsedy ÚOHS č. j. ÚOHS-15725/2026/161, sp. zn. R0048/2026/VZ ze dne 29. 4. 2026; tisková zpráva ÚOHS ze dne 6. 5. 2026.
RODNÝ LIST MĚSÍCE: FIREWALL PRO MĚSTSKÝ ÚŘAD
ČÍM KVALITNĚJŠÍ ZADÁNÍ, TÍM LEPŠÍ VÝSTUP
Pro dnešní ukázku jsme zvolili modelovou zakázku na dodávku a implementaci firewallu pro městský úřad obce s rozšířenou působností. Úřad s přibližně 100 zaměstnanci spadá do režimu nižších povinností podle zákona č. 264/2025 Sb. a plánuje pořízení firewallu včetně instalace, konfigurace, servisní podpory a bezpečnostních aktualizací na pět let.
Nejprve jsme NENROE poskytli pouze základní popis požadované dodávky. Nástroj vytvořil sedmistránkový pracovní návrh rodného listu zahrnující předmět plnění, technické požadavky, implementaci, servisní podporu, kvalifikaci dodavatele, hodnocení nabídek a smluvní podmínky.
Ve druhém kroku jsme zadání upřesnili o informace vyplývající z GAP analýzy, požadavky vyhlášky č. 410/2025 Sb., metodiku NÚKIB k zadávání ICT zakázek a bezpečnost dodavatelského řetězce.
Výsledek byl výrazně podrobnější. NENROE nově rozpracoval požadavky na důvěryhodnost výrobců, původ dodávaných technologií, bezpečnost aktualizací a dlouhodobou podporu zařízení. Současně upozornil na některé technické parametry, které musí zadavatel upřesnit podle skutečného prostředí města.
Porovnání obou výstupů ukázalo, že kvalita vstupního zadání zásadně ovlivňuje obsah a použitelnost návrhu. Podrobnější zadání zpravidla vede k propracovanějšímu návrhu, nikoli automaticky k právně a technicky správnějším zadávacím podmínkám. Právě příloha tento rozdíl názorně ukazuje.
V příloze tohoto vydání najdete ukázky vybraných částí rodných listů vytvořených NENROE na základě jednoduchého a podrobného zadání. Porovnejte zejména kapitoly „Předmět obecně“, „Předmět detailně“ a „Doba plnění“. Na konkrétním příkladu uvidíte, jak podrobnější vstupní informace ovlivňují rozsah a obsah výsledného návrhu.
Jde o pracovní výstupy AI, které mohou obsahovat nepřesné, rozporné nebo nepřiměřené požadavky. Jejich odborné posouzení a dopracování proto zůstává nezbytné.
Rodný list není hotovou zadávací dokumentací, ale pracovním podkladem pro její další přípravu. Navržené požadavky musí být následně odborně posouzeny a přizpůsobeny skutečným potřebám zadavatele, jeho technickému prostředí a požadavkům na kybernetickou bezpečnost.
ODBORNÁ VALIDACE | EQUICA, a.s. – ADMINIO s.r.o.
Zpracované rodné listy představují dobrý pracovní základ, který je před použitím nutné odborně ověřit a přizpůsobit konkrétním potřebám zadavatele.
Z pohledu kybernetické bezpečnosti bychom především ověřili, zda navržené technické parametry odpovídají skutečné infrastruktuře města a výsledkům GAP analýzy. Pozornost bychom věnovali zejména bezpečnosti dodavatelského řetězce, aktualizacím, podpoře výrobce a vzdáleným přístupům. Požadavky musí být přiměřené, jednoznačné a ověřitelné.
Z pohledu zadávání veřejných zakázek bychom prověřili přiměřenost kvalifikačních požadavků a případně upřesnili věcný či finanční rozsah referenčních dodávek. U kritérií „Technická úroveň nabízeného řešení“ a „Kvalita servisní podpory“ bychom doplnili jednoznačný bodovací model, aby hodnocení bylo transparentní a přezkoumatelné.
NENROE tak pomáhá připravit první návrh, zatímco odborníci zajišťují jeho správnost a použitelnost.
Potřebujete pomoci s posouzením bezpečnostních opatření nebo s přípravou veřejné zakázky? Tým Equica a.s. (obchod@equica.cz) poskytuje služby v oblasti kybernetické bezpečnosti včetně rozdílových analýz a návrhů bezpečnostních opatření. Tým Adminio s.r.o. (adminio@adminio.cz) zajišťuje přípravu zadávacích dokumentací, kontrolu zadávacích podmínek a administraci veřejných zakázek.
CO JE NENROE
NENROE je AI platforma pro přípravu veřejných zakázek, která z popisu potřeby zadavatele vytváří první strukturovaný návrh zakázky – tzv. rodný list. Využívá evropský jazykový model a databázi veřejných zakázek zveřejněných v Národním elektronickém nástroji (NEN). Pomáhá pracovníkům veřejných institucí, specialistům na veřejné zakázky i odborným garantům.
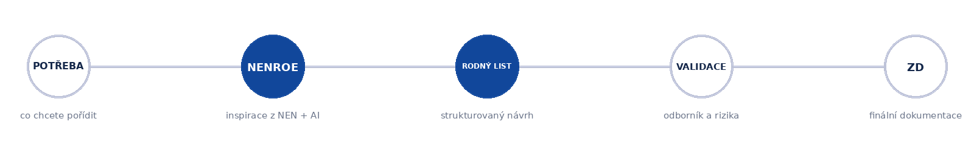
Rodný list může zahrnovat popis předmětu plnění, CPV/NIPEZ kódy, návrh druhu zadávacího řízení, kvalifikační požadavky, hodnocení nabídek, smluvní podmínky, SLA, bezpečnostní požadavky či přehled dodavatelů obdobných zakázek. Slouží jako pracovní podklad pro další odborné dopracování a validaci, nikoliv jako hotová zadávací dokumentace.
NENROE TIP NA 30 SEKUND
NENROE UMÍ PRACOVAT VÍC NEŽ S JEDNOU VĚTOU
NENROE vytvoří rodný list i z jediné věty. Pokud ale máte k dispozici podrobnější informace, využijte je!
Jak připravit kvalitnější zadání?
- Popište požadavky: Co pořizujete, jaké funkce má řešení plnit a jaká omezení musí respektovat.
- Přiložte vlastní podklady: Například technickou specifikaci, obchodní podmínky nebo relevantní výstupy z analýz.
- Využijte chat: Nechte si navrhnout doplnění požadavků, inspirovat se obdobnými zakázkami nebo společně upřesněte nejasnosti.
Všechny možnosti můžete kombinovat. Čím lépe NENROE popíšete skutečné potřeby zadavatele, tím přesnější a použitelnější pracovní návrh získáte.
ROLE NENROE – VÍCE ČASU NA ODBORNOU PRÁCI
NENROE připravuje první strukturovaný návrh veřejné zakázky, aby se specialisté mohli soustředit na to nejdůležitější – odborné posouzení, identifikaci rizik a finální nastavení zadávacích podmínek.
Technický specialista, právník nebo administrátor veřejných zakázek následně návrh ověří, upraví a dopracuje podle skutečných potřeb zadavatele.
VY POPÍŠETE POTŘEBU. NENROE PŘIPRAVÍ PRVNÍ NÁVRH. SPECIALISTA ROZHODNE O FINÁLNÍ PODOBĚ.
DOTAČNÍ RADAR
Dotace často stojí na začátku nové veřejné zakázky. Po schválení projektu přichází příprava konkrétního zadání, technických požadavků, kvalifikace, hodnocení i smluvních podmínek. Právě v této fázi může NENROE pomoci rychle vytvořit první strukturovaný návrh rodného listu zakázky a usnadnit tak přechod od dotačního záměru k samotnému zadávacímu řízení.
120. VÝZVA IROP: KYBERNETICKÁ BEZPEČNOST II. – SC 1.1 (PR)
Aktuální výzva podporuje realizaci technických bezpečnostních opatření u vybraných subjektů veřejné správy, které jsou poskytovateli regulované služby podle zákona o kybernetické bezpečnosti. Územní omezení: přechodové regiony (PR): Středočeský, Plzeňský, Jihočeský, kraj Vysočina a Jihomoravský kraj.
Podle předběžných informací se připravuje prodloužení příjmu žádostí do června 2027 a rozšíření okruhu oprávněných žadatelů. Do zveřejnění příslušné revize výzvy však zůstává platný termín 17. 12. 2026.
Detail výzvy: Popis podmínek výzvy | Výzva č. 120 na stránkách IROP 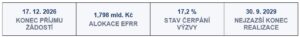
Pozn.: Zdroj: IROP, parametry ověřeny k 5. 11. 2026.
PŘIPRAVOVANÁ 124. VÝZVA IROP – KYBERNETICKÁ BEZPEČNOST (MRR)
Aktuálně připravovaná výzva bude podporovat realizaci technických bezpečnostních opatření u vybraných subjektů veřejné správy, které jsou poskytovateli regulované služby podle zákona o kybernetické bezpečnosti shodně jako ve výzvě č. 120. Územní omezení: méně rozvinuté regiony (MRR): Karlovarský, Ústecký, Liberecký, Královéhradecký, Pardubický, Moravskoslezský, Olomoucký a Zlínský kraj.
Detail výzvy: není zatím k dispozici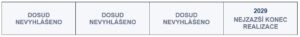
Další dotační příležitosti a možnosti Vám pomůže nalézt AI služba Ondoň (https://ondon.equica.cz/).
PŘÍŠTĚ POD RADAREM
TÉMA ČÍSLA: KOLIK BUDE ZAKÁZKA STÁT?
- METODICKÝ RADAR: Jak správně stanovit předpokládanou hodnotu veřejné zakázky a na co nezapomenout?
- ÚOHS RADAR: Kdy je nutné sčítat hodnoty souvisejících zakázek a kdy je lze zadávat samostatně?
Chcete nám doporučit zajímavé téma pro příští RADAR nebo získat více informací o NENROE? Napište nám na equica@equica.cz.
NEWSLETTER KE STAŽENÍ
- NENROE RADAR #02 [PDF, 362 kB]
- UKÁZKOVÝ RODNÝ LIST MĚSÍCE: FIREWALL PRO MĚSTSKÝ ÚŘAD [PDF, 345 kB]